ISO 27005 Risk Manager
Kurz propojuje 20% teorie s 80% praktických scénářů a příkladů v oblasti řízení rizik. Nepřekvapí vás tak žádné riziko. Případové studie obsahují řadu cvičení v různých rolích a nejčastějších situacích. Absolventi budou skvěle připraveni na zkoušku a získají mezinárodní certifikaci ISO 27005 Risk Manager.
Virtual Training nebo e-Learning?
Máme dostatečnou flexibilitu, takže vybírat můžete jak prezenční termíny, tak online kurzy.
Zkuste živý kurz virtuálněCílová skupina
ISO 27005 Vám pomůže procesně nastavit systém řízení rizik ve vztahu ke všem aktivům, která jsou relevantní pro informační bezpečnost dle mezinárodního standardu ISO/IEC 27005. Získáte znalosti potřebné pro implementaci bezpečnostních opatření, která pomáhají eliminovat jakékoliv riziko.
V rámci tohoto kurzu získáte tipy, resp. “best practice” pro řízení rizik s pomocí metodických pokynů, jako je např. M_o_R (Management of Risk). Seznámíte se i s řadou dalších využívaných osvědčených postupů.
Jako ISO 27005 Risk Manager se naučíte identifikovat, vyhodnotit, analyzovat a pracovat s různými riziky, kterým musí čelit vaše organizace. Kromě toho se naučíte proaktivně eliminovat rizika na základě příslušných opatření.
Komu je kurz určen
- Risk Manažeři
- ISMS Lead Auditoři
- Členové týmu pro řízení rizik
- Absolventi ISO 27000 Foundation
- Pověřenci ochrany osobních údajů
- Management na pozicích IT, Project, CIO a další...

Co vás kurz naučí
- Analýzu rizik a incidentů
- Kompetence pro řízení informačních rizik
- Budovat vztah mezi informační bezpečností a kontrolami
- Správně interpretovat techniky řízení rizik dle ISO/IEC 27005
- Připravit organizaci v oblasti rizik na certifikaci ISMS ISO 27001
- Jak změnit riziko na příležitost a řidit rizika nejen negativní, ale i pozitivní
Co je to risk management?
Information security risk management, nebo také systém řízení rizik je nedílnou součástí systému řízení informační bezpečnosti.
Definuje proces, jak řídit riziko, resp. analyzuje co by se mohlo stát, jaké to bude mít důsledky a pomáhá organizacím stanovit plán, co by se mělo udělat, aby se rizika eliminovala na potřebnou úroveň.
Kontinuální řízení rizik pomáhá:
- proaktivně eliminovat riziko
- identifikovat, klasifikovat a hodnotit rizika
- stanovit priority při řešení incidentů vzniklých na základě rizik
- správně určit pravděpodobnost rizika a dopadů na organizaci
- zapojit všechny zainteresované do rozhodování o managementu rizik
- zvyšovat povědomí o rizicích u zaměstnanců a přijímat preventivní opatření

Proces řízení rizik
ISO 27005 má princip založený na 6 fázích, jak řídit rizika
Ačkoliv ISO 27005 nestanoví žádnou metodiku na řízení rizik, jako je např. M_o_R - Management of Risk, definuje jak mají být procesy nastavené a co musí obsahovat.
Jde tak o 2 strany jedné mince, kdy ISO 27005 vám stanoví postup, jak nastavit procesy řízení rizik a M_o_R definuje metodiku určenou pro tyto procesy.

V této fázi definujete kritéria, jak identifikovat rizika, kdo je odpovědný za vlastnictví rizik, jak rizika ovlivňují důvěryhodnost, integritu a dostupnost informací a jak vypočítávat dopady a pravděpodobnost rizik.
V rámci risk assessmentu se většina organizací rozhodne postupovat podle doporučeného procesů posuzování rizik, který je založen na aktivách společnosti a skládá se z 5 fází:
1. Compiling information assets
2. Identifying the threats and vulnerabilities
3. Assigning impact and values based on risk criteria
4. Evaluating risk against predetermined levels of acceptability
5. Prioritising which risks need to be addressed, and in which order
V rámci řešení rizik existují 4 způsoby, jak je “léčit”
1. “Vyhnout se“ riziku jeho úplným odstraněním
2. „Upravit“ riziko použitím bezpečnostních kontrol
3. „Sdílet“ riziko s třetí stranou (prostřednictvím pojištění nebo outsourcingu)
4. „Zachovat“ riziko (pokud riziko spadá do stanovených kritérií přijatelnosti rizika)
Organizacím pomáhá stanovit vlastní kritéria pro přijetí rizik, která zohledňují stávající politiky, cíle, cíle a zájmy akcionářů.
Jde kontinuální proces, kdy základem je efektivní komunikace v rámci řízení rizik informační bezpečnosti. Zajišťuje, aby osoby odpovědné za implementaci řízení rizik rozuměly základům pro přijímání rozhodnutí a proč jsou vyžadována určitá opatření. Sdílení a výměna informací o riziku také usnadňuje dohodu mezi tvůrci rozhodnutí a ostatními zúčastněnými stranami o tom, jak řídit riziko.
Rizika nejsou statická a mohou se náhle změnit. Proto by měly být průběžně sledovány, aby bylo možné rychle identifikovat změny a zachovat úplný přehled o riziku.
Jak pomáhá ISO 27005 organizacím
- Využívá se pro řízení incidentů a rizik
- ISO 27005 pomáhá řešit dopady GDPR na subjekty údajů
- Popisuje, jak na analýzu rizik GDPR - DPIA (Data Protection Impact Assessment)
Benefity
Proč ISO 27005 s TAYLLORCOX
Školení ISO 27005 Risk Manager od TAYLLORCOX vám pomůže sladit ISMS dle ISO 27001 s procesy a nepřekvapí vás žádné riziko. Manažeři budou cenným pomocníkem všude tam, kde chce organizace deklarovat certifikaci dle ISO 27001 na organizaci, ale také zlepšovat své procesy s ohledem na řízení rizik a plnění stanovených cílů.
Proč "SECURITY TECHNIQUES”, “INFORMATION SECURITY RISK MANAGEMENT”
Norma ISO 27005 obsahuje pokyny potřebné pro zavedení systematického přístupu k řízení rizik, který je klíčový k identifikaci organizačních požadavků na informační bezpečnost a k vytvoření Information Security Management Systems (ISMS).


Zuzana Bitterová
Více než patnáct let řídí informační bezpečnost, risk management a ochranu dat v mezinárodních korporacích v Česku a ve Velké Británii, od elektroniky přes energetiku po farmacii a veřejnou správu. Vedla provoz zákaznických služeb pro Velkou Británii a Irsko včetně plánů kontinuity a jejich testování, posuzovala kybernetickou bezpečnost globálních dodavatelů a pro britské státní instituce navrhla a vedla kurzy řízení kybernetických rizik podle rámce NCSC. Je držitelkou CISM, Lead Auditorkou i Lead Implementerkou ISO/IEC 27001 a Business Continuity Manažerkou podle ISO 22301, má Senior Executive MBA a doktorské studium informační bezpečnosti na Royal Holloway, University of London. Přednáší na mezinárodních konferencích (GISEC, #RISK, PrivSec, ISACA London) a v TAYLLORCOX školí ISO 27001, ISO 27005 Risk Manager a ISO 22301: s nadhledem praktičky, která normy nejen audituje, ale sama je v korporacích zaváděla. Školí česky i anglicky.
Jak vypadá její kurz?
ISO 27001 učí tak, jak se s ní pracuje v představenstvu i v IT: od analýzy rizik přes výběr opatření až po důkazy, které chce vidět auditor. Do výkladu přináší případy z korporací, dodavatelských řetězců a britské státní správy, kde kybernetická rizika řešila naostro, a účastníky vede k tomu, aby normu uměli obhájit před vedením i před certifikačním orgánem.
- Lead Auditor a Lead Implementer ISMS ISO/IEC 27001, Business Continuity Manager ISO 22301, Cyber Incident Planning & Response (APMG)
- CISM (ISACA), Certified in Cybersecurity (ISC)², Data Protection Officer dle GDPR, Cyber Essentials / IASME Assessor
- Senior Executive MBA (Nottingham Trent University), doktorandka informační bezpečnosti (Royal Holloway, University of London), členka ISACA, (ISC)² a BCS
Petra Dytrychová
Absolventka ČVUT v Praze. Více než šest let řídila systémy managementu v Českých Radiokomunikacích, kde jako jediná Lead auditorka ve společnosti vedla interní audity ISMS podle ISO/IEC 27001, ISO/IEC 20000-1 a zákona o kybernetické bezpečnosti v prostředí elektronických komunikací, digitální infrastruktury a cloudových služeb s vysokými nároky na dostupnost a regulatorní soulad. V roce 2024 samostatně dovedla společnost Cloud4Com k úspěšné certifikaci ISO/IEC 27001. V TAYLLORCOX školí a audituje ISO 27001, NIS2 a nový zákon o kybernetické bezpečnosti: nejen co norma říká, ale jak ji zavést tak, aby obstála u certifikačního auditu i v každodenním provozu.
- Lead Auditor ISMS ISO/IEC 27001, ISO/IEC 20000-1 a zákona o kybernetické bezpečnosti
- Certifikovaná Manažerka a Auditorka kybernetické bezpečnosti dle NIS2, zákona č. 264/2025 Sb. a vyhlášky č. 409/2025 Sb.
- Lead Auditor ISO/IEC 42001 (AI Management System)

Jan Cuřín
Absolvent ČVUT FEL. Od roku 2005 působí jako vedoucí auditor akreditovaných certifikačních orgánů pro ISO/IEC 27001, ISO/IEC 20000-1, ISO 9001 a ISO 50001 a má za sebou desítky certifikačních a dozorových auditů ve státní správě, zdravotnictví, telekomunikacích, energetice i bankovnictví, včetně auditů v zahraničí. Řadu firem připravil k certifikaci ISO/IEC 27001 jako konzultant, auditoval prostředky bankovní identity podle nařízení eIDAS a od roku 1989 je soudním znalcem v oborech výpočetní technika a ekonomika. V TAYLLORCOX školí ISO 27001, zákon o kybernetické bezpečnosti a GDPR a školí i auditory certifikačních orgánů: na kurzu tedy slyšíte přesně to, na co se certifikační audit ptá.
Jak vypadá jeho kurz?
Žádné předčítání normy. Každý požadavek ISO/IEC 27001 ukáže tak, jak ho ověřuje auditor: jaké důkazy chce vidět, kde firmy nejčastěji padají a co je drobnost, kterou lze napravit do týdne. Účastníci si odnesou nejen přípravu na zkoušku, ale i reálnou představu, jak obstát při certifikačním auditu a jak ho sami vést.
- Lead Auditor ISMS ISO/IEC 27001, ITSM ISO/IEC 20000-1 a ISO 9001 pro akreditované certifikační orgány
- Certifikovaný Manažer, Auditor a Architekt kybernetické bezpečnosti dle zákona o kybernetické bezpečnosti; Approved Trainer & Lead Auditor GDPR
- Risk Manager ISO/IEC 27005, soudní znalec v oborech výpočetní technika a ekonomika
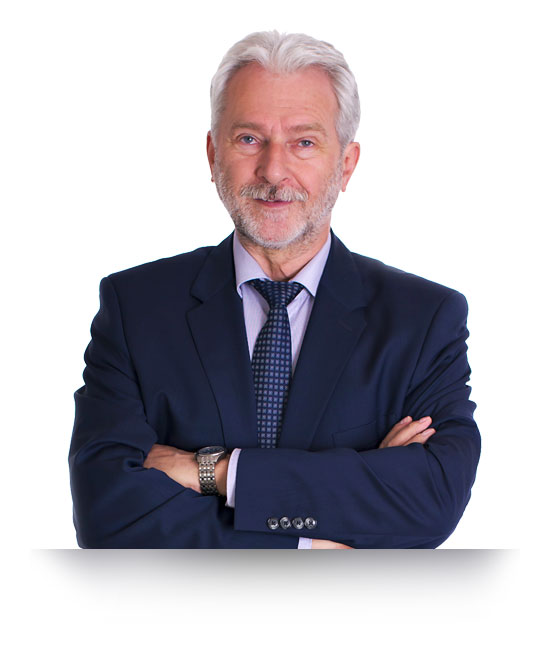
Vladimír Ráb
Dvacet let pracoval tam, kde se IT skutečně láme: spravoval tisíce serverů, navrhoval sítě pro T‑Mobile, stavěl infrastrukturu poboček od Ukrajiny po Indii a pro Societe Generale řídil migraci 60 000 počítačů. DHL si ho do svých bezpečnostních týmů nasmlouvala třikrát. ISO/IEC 27001 proto zná z obou stran: jako správce infrastruktury, kterému audit klepe na dveře, i jako certifikovaný Manažer, Auditor a Architekt kybernetické bezpečnosti podle zákona o kybernetické bezpečnosti.
Jak vypadá jeho kurz?
Normu vám nepředčítá, ukazuje ji v provozu. Každé opatření z přílohy A převede na konkrétní nastavení: jak vypadá řízení přístupů, které obstojí u auditora, co obnáší logování, ze kterého se dá incident skutečně vyšetřit, a jak se pozná záloha, kterou nikdo nikdy neobnovil. Jako Certified Ethical Hacker a certifikovaný instruktor EC‑Council přidává pohled útočníka: proč dané opatření v normě vůbec je a co se stane, když chybí.
K tomu tři věci, které online kurz nenabídne: výuku v češtině, skupiny o 7 až 12 lidech a dialog. Můžete se ptát na situace z vlastní firmy a dostanete odpověď člověka, který obdobnou situaci pravděpodobně řešil. Školí techniky i vedení firem, především v bankovnictví a telekomunikacích: stejné téma umí podat správci serverů i bezpečnostnímu výboru představenstva.
Čísla místo přídavných jmen
- Tisíce vyškolených absolventů
- 5/5 průměrné hodnocení účastníků
- Od roku 2015 trenérem TAYLLORCOX
- 20 let praxe v IT provozu a kybernetické bezpečnosti
- 98 %+ úspěšnost absolventů u certifikačních zkoušek
- 10 až 15 školicích dní měsíčně: výuka není vedlejšák, ale řemeslo
- Certifikovaný Manažer, Auditor a Architekt kybernetické bezpečnosti dle zákona o kybernetické bezpečnosti, Accredited Trainer ISMS ISO/IEC 27001
- Certified Ethical Hacker (CEH), Certified EC-Council Instructor (CEI), Certified Network Defender (CND), EC-Council Incident Handler (ECIH), CCISO; certifikace CompTIA napříč vyučovaným portfoliem
- Microsoft (MCSE, MCSA) a Cisco (CCNP Security); od roku 2015 trenér TAYLLORCOX, úspěšnost absolventů u certifikačních zkoušek přes 98 %

Certifikace
ISO 27005 Risk Manager | ISO 17024 Accredited
Formát zkoušky
ISO 27005 Risk Manager (ISO 17024)
Účastníci kurzu si osvojí všechny nezbytné principy, postupy a koncepty nastavování systému řízení rizik, založených na ISO 27005. Absolventi tak budou připraveni na závěrečnou zkoušku ISO/IEC 27005 Risk Manager.
Zkouška se skládá obvykle 2. den v rámci kurzu. Na závěrečný test budete skvěle připraveni, díky našim oficiálním cvičným testů, které absolvujete průběžně v rámci celého kurzu. Díky důkladné přípravě mají absolventi u TAYLLORCOX nadprůměrné (elite) score úspěšnosti u závěrečné certifikace. Kandidáti, kteří se účastní kurzu formou virtuální třídy, absolvují certifikační zkoušku rovněž online.
Detail zkoušky
- Délka: 60 minut
- Platnost certifikátu: 3 roky
- Formát: test, výběr odpovědi
- Min. úspěšnost: 55% , tj. 22 otázek ze 40
- Knihy a elektronické pomůcky u zkoušky nejsou povoleny

Akreditace
Kurz ISO/IEC 27005 Risk Manager je plně kompatibilní s ostatními kurzy systému řízení informační bezpečnosti, které jsou určené pro implementaci ISMS (Information Security Management System), nebo pro certifikaci dle ISO/IEC 27001, tj.:
- M_o_R® Foundation
- M_o_R® Practitioner
- ISO 27000 Foundation a ISO 27001 Lead Auditor

Aktuálně o řízení rizik

ISO 27701. Nový standard pro systém ochrany osobních údajů a certifikaci GDPR
GDPR je s námi již více, než rok Obecné nařízení o ochraně osobních údajů, GDPR, je již plně účinné déle než rok. Od letošního dubna máme i nový zákon č. 110/2019 Sb., o zpracování osobních údajů,...

Bezpečnostní hrozby a rizika kamerových systémů v době GDPR
Provozování kamerových systémů, jejichž účelem je identifikace konkrétních fyzických osob, je podle ustáleného výkladu Úřadu pro ochranu osobních údajů i soudů považováno za zpracování osobních údajů.

Víte, že... ISO 27001 výrazně usnadní implementaci GDPR?
ISO 27001 má s GDPR mnoho společného. Určitě víc, než se vám na první pohled zdá. Jak může ISO 27001 pomoci se zajištěním shody EU Nařízením GDPR?

GDPR Audit Tool
Připravte se na nové nařízení o ochraně osobních údajů, které vstoupí v platnost 25. května 2018 s Auditním nástrojem, který vyvinul certifikační orgán TAYLLORCOX. Nástroj je zatím dostupný zdarma!

Jakou kvalifikaci a jaký kurz potřebuje Pověřenec pro ochranu osobních údajů?
Má to být právník, nebo je lepší agendu delegovat na IT? Jakou roli hraje HR, Marketing, Interní Audit? Kdo má nejlepší předpoklady stát se DPO?

Management of Risk (MoR)
Téměř 8 firem z 10 poskytujících služby plánují v následujících dvou letech zvýšit své investice do správy rizik.
Aplikace na řízení rizik
Stáhněte si do mobilu svoji aplikaci dřív, než přijdete na kurz
Bezplatná mobilní aplikace pro manažery. Výkladový a překladový slovník, auditní nástroj.
Kromě auditního nástroje pro ochranu osobních údajů zde využijete konsolidované termíny a definice tisíců manažerských výrazů v oblasti řízení projektů, programů, portfolia, rizik, enterprise architektury, bezpečnosti a ochrany osobních údajů a dalších:
- PRINCE2®, MSP®, MoP®
- MoR®, ISMS, GDPR, ZokB
- TOGAF, ArchiMate, ITIL & ITSM a mnoho dalších

Reference

Řízení rizik | Tieto

Cyber Security | VFN
ISO 27001 | IPSOS

ISMS | Ministerstvo obrany
Jak nás hodnotí
Excelentní hodnocení ☆☆☆☆☆ od 824 hodnotících
V čem jsou naše reference výjimečné? Nejsou to jednorázové akce. K nám se lidé vrací rádi a nezavírají před námi dveře.
- Hana R.
- 28.11.25
- ☆☆☆☆☆
Kurz byl přínosný, obsahově v pořádku, praktická část také.
- David P.
- 28.11.25
- ☆☆☆☆☆
- CENDIS
Kurz splnil moje očekávání.
- Tomáš D.
- 31.10.25
- ☆☆☆☆☆
- Saab Czech s.r.o.
Odpovídá obsahem dané problematice. Je věcný a obsahuje požadovaná data.
- Jozef Š.
- 31.10.25
- ☆☆☆☆☆
- Letiště Praha, a.s.
Velice dobrý kurz, výborný školitel.
- Daniel D.
- 31.10.25
- ☆☆☆☆☆
- Saab Czech, s.r.o.
Školitel velmi dobře zná problematiku.
- GDPR Anonymizováno
- 28.06.24
- ☆☆☆☆☆
Školení naplnilo očekávání.
- GDPR Anonymizováno
- 28.06.24
- ☆☆☆☆☆
Velice přínosné směrem k praktickému užití. Identifikace rizik. Skvělý workshop. Hodně praktické a přínosné.
- GDPR Anonymizováno
- 28.06.24
- ☆☆☆☆☆
Přínosný kurz z pohledu nových myšlenek jak k problematice řízení rizik přistoupit.
- Ondřej L.
- 27.06.24
- ☆☆☆☆☆
Výborný interaktivní kurz, kde se neprochází jenom slajdy a normy, ale probírají se reálně příklady.
- Alexandr T.
- 31.05.24
- ☆☆☆☆☆
Dobrý kurz na dosah a koncepci ISO 27005 s přesahy do legislativy a podnikových procesů.
Zobrazit dalších 10 recenzí absolventů
Podívejte se na úplný seznam referenčních klientů, kteří na nás nedají dopustit.
Nejste si jisti, zda je tento kurz pro vás?
Zavolejte nám a my vám poradíme.
Jsme vám k dispozici na telefonním čísle +420 222 553 101 vždy od pondělí do pátku: 9:00 - 17:00.
Nemůžete volat? Zkuste nám napsat
Chcete získat dárek k narozeninám?